Dieser Vortrag wird auf Deutsch gehalten. / This lecture will be held in German.
Immer mehr Unternehmen binden KI-Agenten über MCP an interne APIs an. Die APIs selbst wurden dafür meist nicht gebaut: Ein Agent handelt im Auftrag eines Nutzers, wiederholt Anfragen und probiert Wege aus, die ein menschlicher Nutzer im Frontend nie gegangen wäre.
In unseren API-Security-Assessments sehen wir dabei immer wieder dieselben Schwachstellen, etwa fehlende Prüfungen auf Objektebene oder Felder, die die API annimmt, die aber nirgends dokumentiert sind. Gleichzeitig wollen gerade regulierte Unternehmen Daten, Modelle und Entscheidungen unter eigener Kontrolle behalten, am liebsten auf europäischer Infrastruktur.
In diesem Vortrag zeigen wir, wie man APIs vor der Anbindung an Agenten prüft und absichert.
Im ersten Teil geht es anhand eines anonymisierten Beispiels aus einem unserer Assessments um typische Schwachstellen und darum, wie man sie mit automatisierten Tests in der Pipeline findet. Im zweiten Teil stellen wir am Beispiel von Tyk und STACKIT eine souveräne Referenzarchitektur vor: Der gesamte Agenten-Traffic läuft über ein Gateway, Modelle und Logs bleiben in einer europäischen Cloud. Dabei gehen wir besonders auf die Aspekte ein, die für regulierte Unternehmen wichtig sind, bei denen NIS2 und vergleichbare Vorgaben den Druck erhöhen, die Kontrolle zu behalten.
- Grundlagen zu REST-APIs und OAuth
- Erste Berührungspunkte mit KI-Agenten oder MCP sind hilfreich, aber nicht erforderlich
- Die Teilnehmenden kennen die API-Schwachstellen, die beim Einsatz von KI-Agenten besonders häufig zum Problem werden.
- Sie wissen, wie sie APIs vor der Anbindung an Agenten automatisiert prüfen können.
- Sie lernen eine Referenzarchitektur kennen, in der Agenten-Traffic, Modelle und Logs unter eigener Kontrolle bleiben.
- Sie kennen die Aspekte, die für regulierte Unternehmen unter NIS2 und vergleichbaren Vorgaben besonders wichtig sind.
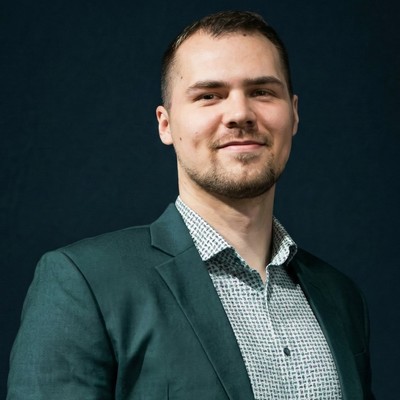 Armin Skollik
ist Experte für API-Plattformen bei Tyk.io. In mehreren Konzernen verantwortete er als technischer Leiter Aufbau, Migration und Härtung von API-Management-Landschaften in verschiedenen Betriebsumgebungen. Bei Venedy widmet er sich heute kontinuierlicher API-Security und der sicheren Integration von KI-Agenten, mit starkem Fokus auf europäische Souveränität.
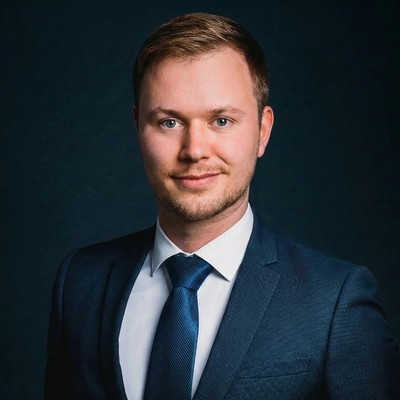 Lukas Hügle
kommt ursprünglich aus der Security-Beratung für Enterprise-Unternehmen. Dort kümmerte er sich um die Sicherheit von APIs und baute sichere Cloud-Umgebungen mit auf. Bei Venedy entwickelt er die Architektur der KI-Agenten, die APIs autonom auf Schwachstellen testen. Dabei setzt er auf souveräne, europäische Infrastruktur. Sein Ziel ist es, aktuelle LLM-Fähigkeiten in produktionsreife Security-Werkzeuge zu überführen, die APIs kontinuierlich absichern.